Avem tendința să credem că telefonul este în siguranță cât timp nu apăsăm pe linkuri suspecte, nu instalăm aplicații necunoscute și nu oferim nimănui parola. Realitatea este ceva mai incomodă: în anumite atacuri nu este compromis direct dispozitivul, ci este păcălită rețeaua mobilă.
Partea periculoasă este că telefonul poate continua să funcționeze aparent normal. Totuși, traseul apelurilor, SMS-urilor și codurilor de autentificare poate fi modificat fără un avertisment clar. Scopul nu este să provocăm panică, ci să explicăm câtă protecție oferă autentificarea prin SMS și când merită folosită o alternativă mai sigură.
Pe scurt
Pentru compromiterea unui telefon nu este întotdeauna nevoie de o aplicație malițioasă sau de un clic greșit. Unele atacuri exploatează chiar rețeaua mobilă, astfel încât apelurile și SMS-urile pot fi redirecționate fără ca dispozitivul să afișeze ceva neobișnuit. Din acest motiv, autentificarea prin SMS este mai bună decât nimic, dar o aplicație de autentificare, un passkey sau o cheie hardware sunt opțiuni mai sigure.
Totul a început cu un apel către Papă
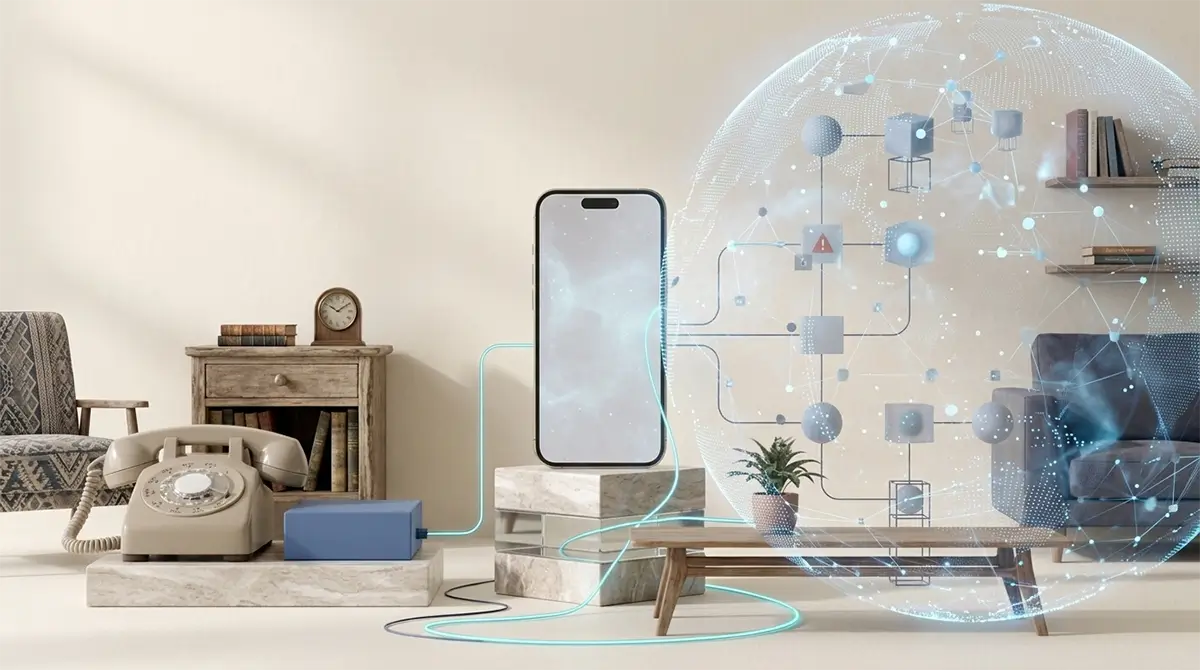
Cu mult înainte de Apple, Steve Wozniak și Steve Jobs au experimentat cu un dispozitiv numit blue box. Acesta folosea anumite frecvențe audio pentru a păcăli vechile rețele telefonice și pentru a iniția apeluri la distanță fără plată.
Conform poveștii, într-o zi s-au prezentat drept Henry Kissinger, au sunat la Vatican și aproape au reușit să-l trezească pe Papă. Gluma s-a terminat când nu și-au mai putut stăpâni râsul.
Cum a fost posibil? În sistemele vechi, semnalele folosite pentru controlul rețelei circulau pe aceeași linie ca vocea. Cu alte cuvinte, conversația și comenzile de rețea treceau prin același „tub”. Dacă cineva genera tonul potrivit, sistemul putea crede că vorbește cu un centru telefonic, nu cu doi tineri puși pe farse.
De aici vine și legătura cu prezentul. Uneori, pentru a compromite o comunicație, nu trebuie atacat telefonul. Este suficient să fie păcălită rețeaua.
Telefonul nu este doar un telefon
Când suni pe cineva, nu se creează pur și simplu un fir direct între cele două dispozitive. În fundal, rețeaua trebuie să stabilească cine ești, cărui operator îi aparții, unde se află telefonul, dacă ești în roaming și unde trebuie trimis apelul sau SMS-ul.
Această activitate este gestionată de sisteme de semnalizare. Unul dintre cele mai cunoscute este SS7, adică Signaling System No. 7. Pe scurt, este conversația din culise dintre operatori: „Acest abonat este al tău?”, „Unde se află acum?”, „Unde trebuie trimis apelul?”, „Cine trebuie să primească acest SMS?”
SS7 a fost proiectat într-o perioadă în care un număr mic de operatori mari comunicau între ei. Sistemul se baza pe încredere: dacă un operator era în interiorul rețelei, ceilalți presupuneau că solicitările sale sunt legitime.
La vremea respectivă, modelul funcționa rezonabil. Astăzi sunt conectate mii de rețele, operatori virtuali, intermediari și parteneri tehnici. Modelul vechi nu a devenit mai bun odată cu vârsta; pur și simplu s-a construit o lume întreagă în jurul lui.
Cum poate fi redirecționat un apel?
În roaming, rețeaua trebuie să știe că telefonul tău este conectat printr-un operator străin. Furnizorii schimbă date despre localizarea abonatului și despre ruta pe care trebuie trimise apelurile și mesajele.
Dacă un atacator obține tipul potrivit de acces, pe anumite rețele poate transmite informații false. Sistemul poate ajunge să creadă că telefonul se află în altă parte și poate redirecționa apelurile sau SMS-urile către un alt punct.
Imaginează-ți că cineva schimbă adresa unui plic chiar înainte ca acesta să fie livrat. Expeditorul a scris corect, numele este al tău, dar sistemul decide că plicul trebuie să ajungă altundeva.
Telefonul tău rămâne la tine. Nu s-a instalat nimic, nu ai deschis nimic și este posibil să nu primești nicio notificare că un apel sau un mesaj nu a ajuns. Aici este partea cu adevărat enervantă: victima de multe ori nu vede ceva suspect, ci nu vede nimic.
În teorie, cineva care îți cunoaște numărul și obține accesul necesar la SS7 poate reuși, pentru o perioadă scurtă, să facă rețeaua să trimită SMS-urile tale în altă direcție. Telefonul tău poate continua să funcționeze aparent normal. Nu se înroșește ecranul și nu apare mesajul „felicitări, tocmai ești interceptat”. Tehnologia modernă face multe lucruri impresionante. Onestitatea nu este neapărat unul dintre ele.
Ideea centrală este aceasta: nu este atacat neapărat telefonul. Uneori este atacat sistemul care decide ce trebuie să ajungă la telefon.
Cum pot fi „ascultate” SMS-urile?
În mod firesc, aici apare interesul real, pentru că multă lume presupune că un SMS ajunge direct pe telefonul propriu și deci este automat sigur. Realitatea este mai puțin sentimentală.
Când un serviciu îți trimite un cod prin SMS, mesajul nu se materializează instantaneu pe ecran. El trece prin infrastructura serviciului, prin sistemele de trimitere SMS, prin conexiunile dintre operatori, iar apoi rețeaua decide prin ce centru și pe ce rută trebuie livrat până la SIM-ul tău.
Dacă cineva poate manipula această rută, SMS-ul poate ajunge mai întâi la el. Nu neapărat pentru totdeauna; uneori sunt suficiente câteva secunde sau câteva mesaje. Pentru autentificarea în doi pași, tocmai atât este suficient.
Să luăm un exemplu simplu. Presupunem că atacatorul are deja parola contului tău de e-mail, obținută dintr-o breșă veche de date, pentru că aceeași parolă a fost reutilizată. Vrea să se conecteze, dar sistemul trimite un cod prin SMS. În mod normal, aici s-ar opri.
Dacă însă atacatorul reușește să facă acel SMS să ajungă la el, introduce codul, intră în cont și tu poate observi doar că „s-a întâmplat ceva ciudat”. Sau nici măcar atât. În realitate, atacul seamănă mai degrabă cu furtul tăcut al unei scrisori din cutia poștală decât cu o scenă de film cu hackeri în hanorac.
Este important de precizat că interceptarea SMS-urilor nu este același lucru cu SIM swap. La SIM swap, atacatorul convinge operatorul să activeze numărul tău pe o cartelă nouă. În cazul unui atac de tip SS7, problema poate fi chiar în modul în care rețeaua rutează sau interpretează locația ta.
Prin urmare, 2FA prin SMS nu este inutilă. Este mult mai bună decât lipsa ei. Doar că nu este cea mai bună alegere atunci când ai opțiuni mai sigure.
De ce este mai slabă autentificarea 2FA prin SMS?
Autentificarea în doi pași este o idee bună. Pe lângă parolă, mai cere o dovadă, de exemplu un cod temporar. Spune, în esență: „bine, știi parola, dar demonstrează și că deții al doilea factor”.
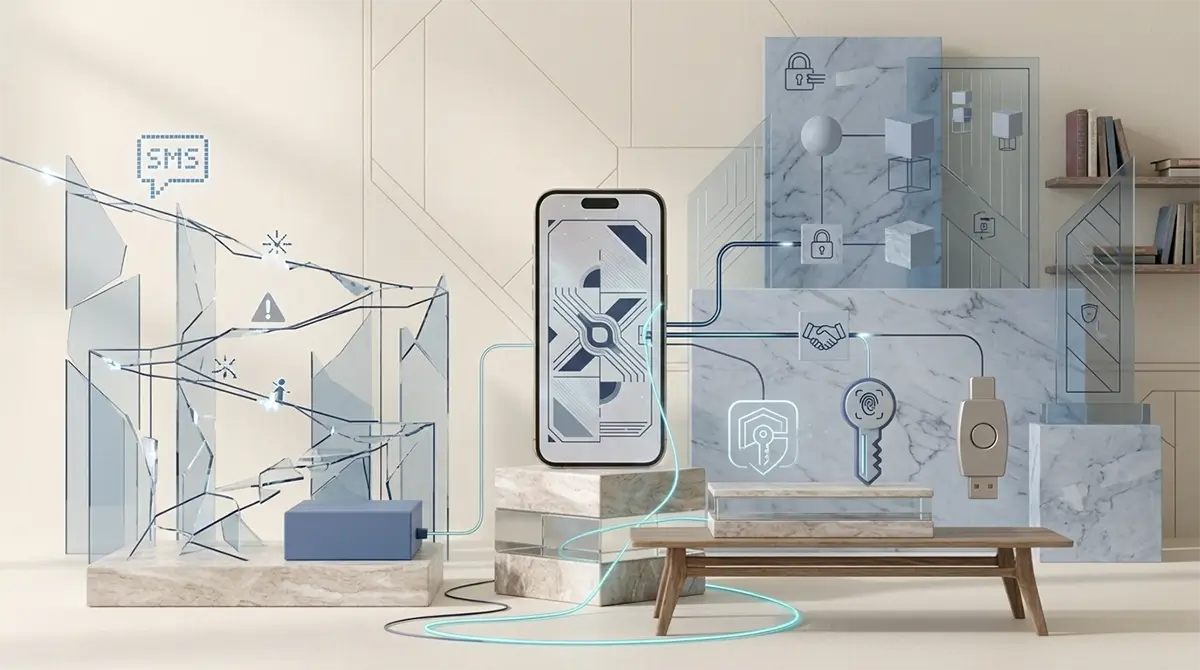
Problema nu este conceptul de 2FA, ci alegerea SMS-ului ca al doilea factor. SMS-ul traversează rețeaua mobilă și moștenește vulnerabilitățile acelei infrastructuri.
Atacatorul are de regulă nevoie și de parola ta. O poate obține prin phishing, dintr-o breșă de date sau pentru că ai folosit aceeași parolă pe mai multe site-uri. Dacă poate intercepta și codul SMS, dispare și ultima barieră.
Din acest motiv, 2FA prin SMS este bună ca soluție de tranziție. Dacă nu ai altceva, activeaz-o. Dar acolo unde există o aplicație de autentificare, un passkey sau o cheie fizică de securitate, acelea sunt de preferat.
Care metodă 2FA este mai sigură?
Aplicație de autentificare
Aplicații precum Google Authenticator, Microsoft Authenticator, 2FAS sau Aegis generează codul local. Acesta nu traversează rețeaua mobilă prin SMS și nu poate fi redirecționat printr-un atac SS7 obișnuit.
Passkey
Un passkey nu îți trimite un cod de șase cifre. Dispozitivul folosește o cheie criptografică secretă pentru a confirma că tu încerci să te autentifici. Pentru utilizator este de obicei mai simplu, iar pentru atacator mult mai greu de furat sau de obținut prin phishing.
Cheie fizică de securitate
O cheie USB sau NFC este una dintre cele mai puternice metode accesibile unui utilizator obișnuit. Autentificarea necesită prezența fizică a dispozitivului.
Nu este nevoie ca toată lumea să meargă de mâine la brutărie cu o cheie hardware la gât. Dar pentru contul de e-mail, managerul de parole, serviciile bancare și conturile importante de afaceri merită folosită o metodă mai puternică.
Pot fi interceptate apelurile telefonice obișnuite?
Un apel mobil clasic trece prin infrastructura operatorilor. Dacă ruta poate fi manipulată, apelul poate fi redirecționat sau poate apărea un intermediar.
Apelurile prin internet cu criptare end-to-end funcționează diferit. Signal sau WhatsApp criptează conținutul astfel încât, în principiu, doar dispozitivele participanților îl pot descifra.
Asta nu înseamnă invizibilitate completă și nu elimină toate riscurile. Dar pentru conversații sensibile este o alegere mai bună decât un apel mobil tradițional.
Ce poți face în practică?
Folosește o parolă diferită pentru fiecare serviciu. Un manager de parole este mult mai fiabil decât memoria umană, care poate păstra un refren publicitar de acum douăzeci de ani, dar pierde parola nouă în trei minute.
Activează autentificarea în doi pași. Dacă SMS-ul este singura opțiune, este tot mai bine decât nimic.
Acolo unde este posibil, folosește o aplicație de autentificare, un passkey sau o cheie hardware.
Pentru conversații importante, folosește o aplicație cu criptare end-to-end.
Protejează și contul de la operator. Configurează un PIN sau o parolă separată pentru relația cu operatorul, dacă acesta oferă opțiunea.
Trebuie să ne temem?
Nu este cazul să intrăm în panică. Un atac real asupra rețelei mobile necesită acces specializat, cunoștințe și bani. Utilizatorul obișnuit este mult mai probabil să fie vizat printr-un SMS fals despre un colet, o parolă slabă sau o pagină de phishing.
SS7 rămâne însă un exemplu bun al faptului că securitatea digitală nu depinde doar de telefonul din mâna ta. În fundal funcționează sisteme vechi, servicii noi și câteva decenii de improvizații tehnologice.
În majoritatea timpului, rezultatul funcționează. Dar „funcționează” nu înseamnă întotdeauna și „este sigur”.
Ce merită să faci acum?
Activează autentificarea în doi pași.
Alege o aplicație de autentificare sau un passkey în locul SMS-ului, unde este posibil.
Folosește parole unice și un manager de parole.
Pentru conversații sensibile, folosește apeluri criptate end-to-end.
Telefonul nu va deveni imposibil de atacat. Din păcate, nu există o asemenea opțiune în meniul de setări. Dar vei închide o parte importantă dintre cele mai realiste căi de atac.