- Securitate online
- Confidențialitate
- Rețea de acasă
Folosirea internetului acasă nu mai înseamnă doar să deschizi câteva site-uri și atât. Rețele de reclame, scripturi de urmărire, descărcări înșelătoare și domenii rău intenționate funcționează în fundal chiar și atunci când tu doar citești știri sau verifici vremea.
Nu e vorba de panică și nici de a transforma pe toată lumea în administratori de sistem. Ideea este mai simplă: un strat practic de protecție la nivel DNS, care oprește o parte bună din traficul nedorit înainte să ajungă la dispozitivele tale.
Pe scurt
Filtrarea la nivel DNS, de exemplu cu NextDNS, poate opri multe cereri de reclame, urmărire, phishing sau domenii rău intenționate înainte să ajungă efectiv la dispozitivele tale. Nu înlocuiește antivirusul, actualizările, parolele bune sau autentificarea în doi pași, dar adaugă un strat practic de protecție pentru întreaga utilizare de acasă. Este mai bine să începi cu setările implicite, pe un singur dispozitiv, apoi să extinzi treptat configurarea folosind jurnalele și lista de permisiuni.
Care este problema reală?
Mulți încep să se gândească la protecția online doar când necazul este deja în calculator. Atunci, de obicei, este deja târziu. O mare parte din traficul nedorit de astăzi nu vine sub forma unui fișier infectat, evident. Vine prin rețele de reclame, scripturi de urmărire, scripturi dubioase, telemetrie, pagini de phishing, actualizări false și o mulțime de domenii terțe pe care nu le-ai căutat niciodată intenționat.
Asta nu înseamnă că cineva stă personal și îți urmărește istoricul de navigare într-o cameră întunecată. Realitatea e de obicei mai banală: colectare de date la scară mare, profilare automată, urmărire publicitară și abuz oportunist. Mai puțin cinematografic, dar suficient de enervant.
De ce nu este suficient un antivirus?
- De multe ori reacționează abia după ce conexiunea sau descărcarea s-a produs.
- Protejează câte un dispozitiv, nu întregul trafic din casă.
- Consumă resurse locale, deși mult trafic inutil ar putea fi filtrat mai devreme.
- Nu înlocuiește obiceiurile bune de navigare și nici nu rezolvă singur problema trackerelor și a cererilor terțe nedorite.
Nu argumentez împotriva antivirusului. Păstrează-l. Ideea este doar să nu fie singura ta linie de apărare.
Explicația scurtă, pe limba oamenilor: ce este DNS?
Când tastezi o adresă web în browser, dispozitivul tău trebuie mai întâi să afle unde se află acel site pe internet. Această rezolvare se face prin DNS. Pe scurt: este agenda telefonică care transformă numele ușor de citit în adrese de rețea pe care mașinile le pot folosi.
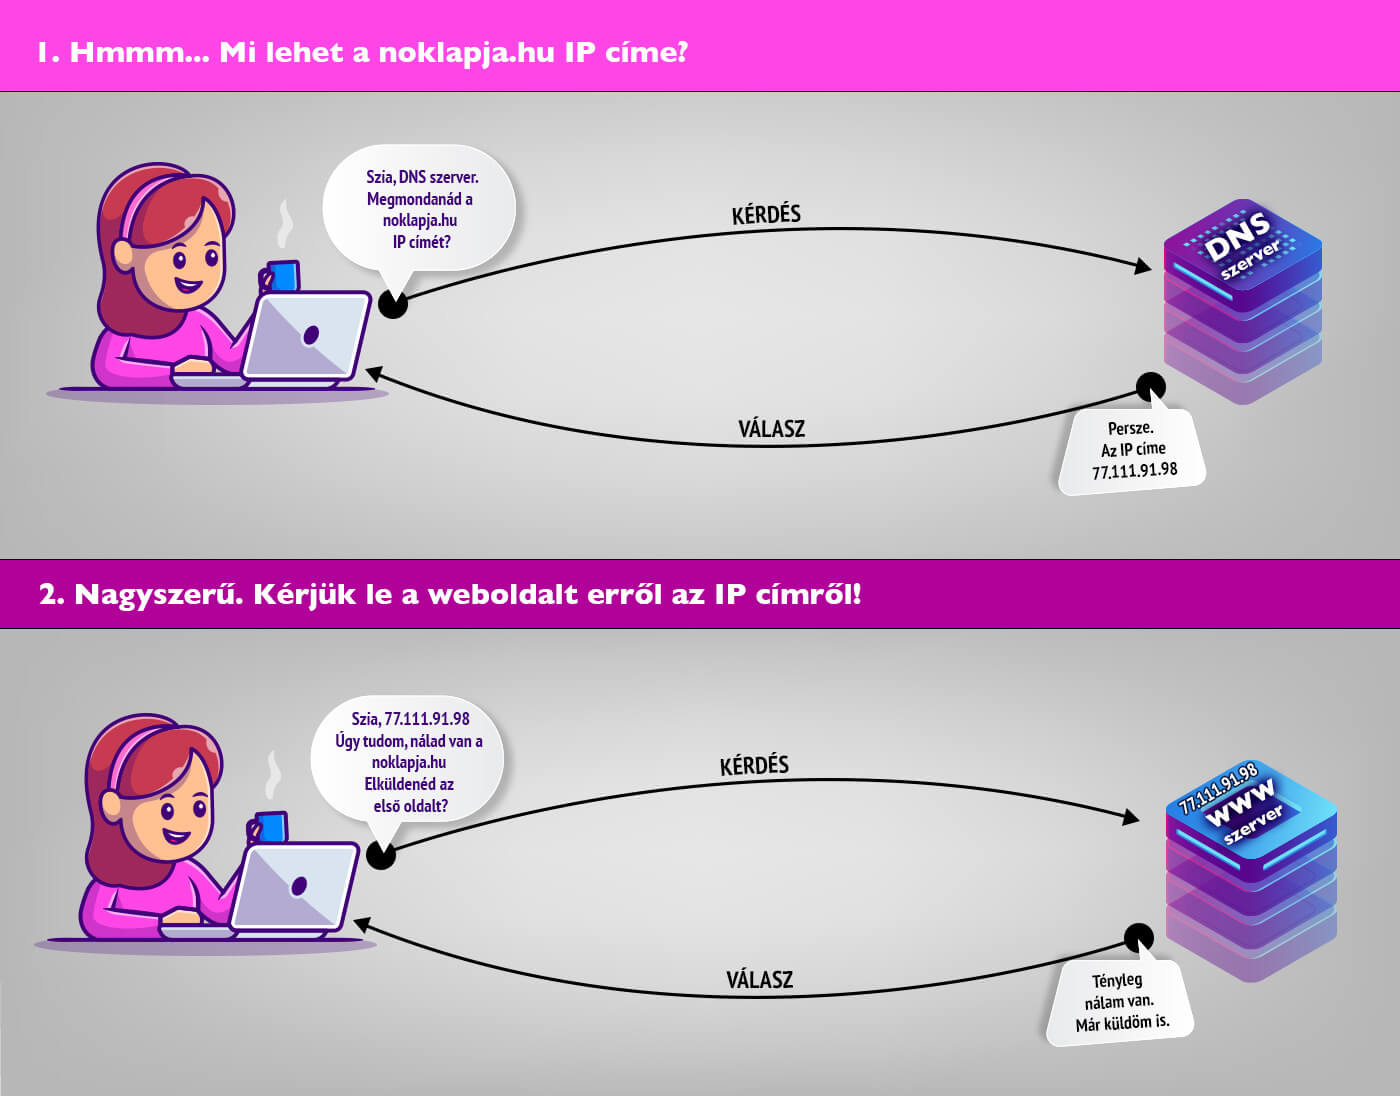
Dacă rezolvarea reușește, browserul merge mai departe și încarcă pagina. Dacă rezolvarea este blocată sau redirecționată sigur, cererea nedorită se lovește de zid încă de la început.
Ce se întâmplă dacă cererea nedorită se lovește de zid de la început?
Aici devine util filtrarea la nivel DNS. În loc să încerci să cureți totul ulterior, pe fiecare dispozitiv, oprești o parte din problemă chiar în momentul rezolvării numelui. Multe domenii de reclame, urmărire, phishing, telemetrie sau malware nici nu ajung să stabilească o conexiune reală cu browserul, telefonul sau televizorul tău inteligent.
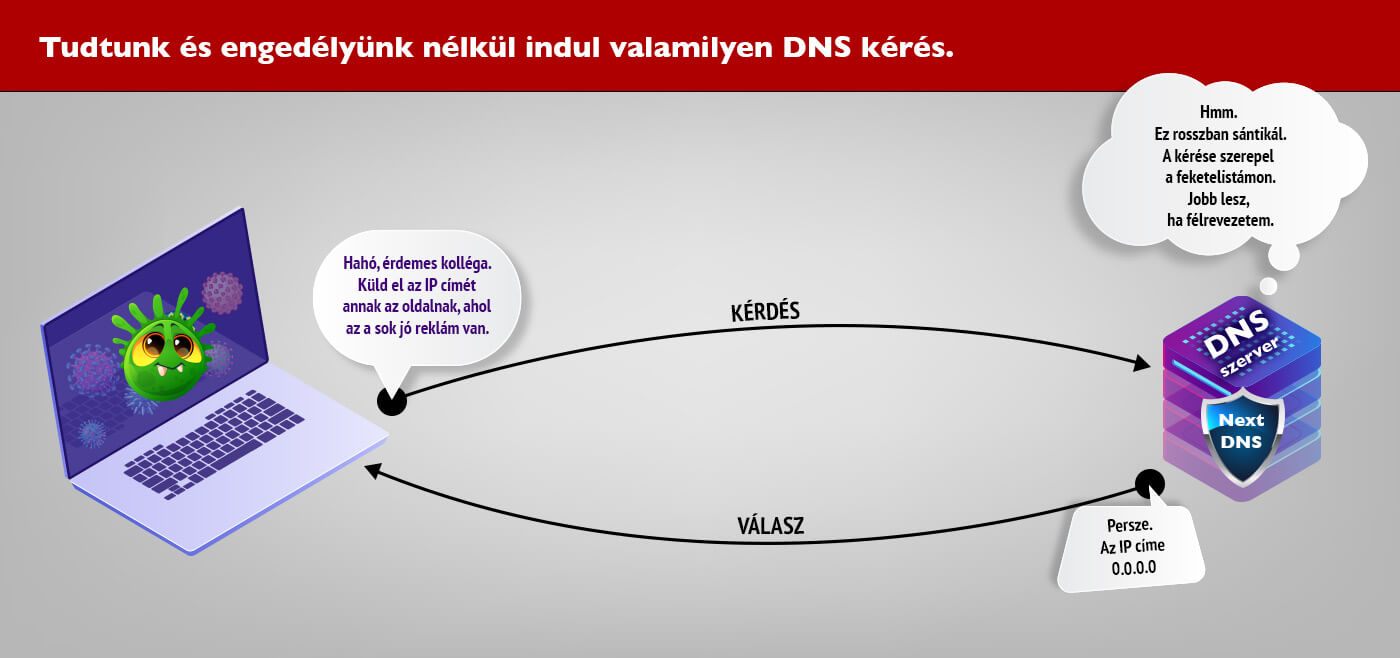
Asta nu te face invulnerabil. Dar poate face navigarea zilnică vizibil mai curată și mai liniștită.
De ce NextDNS ca exemplu practic?
Pentru că este una dintre puținele soluții din această zonă care rămâne ușor de folosit și pentru utilizatorii obișnuiți. Funcționează pe dispozitive individuale, pe întreaga rețea de acasă sau în combinație. Are jurnale, statistici, liste de permisiuni și liste de blocare, deci dacă un serviciu util se supără, nu trebuie să oprești toată protecția.
Nu citești un material sponsorizat. Pur și simplu este unul dintre exemplele cele mai la îndemână pentru un strat de protecție rezonabil, pe care îl poți gestiona și acasă.
Important: interfețele se schimbă în timp. Imaginile de mai jos arată logica și fluxul de lucru, nu o realitate eternă la nivel de pixel.
Cum aș începe, fără complicații inutile?
- Aș crea cont și aș porni cu profilul implicit de protecție, nu cu ideea de a activa tot din prima zi.
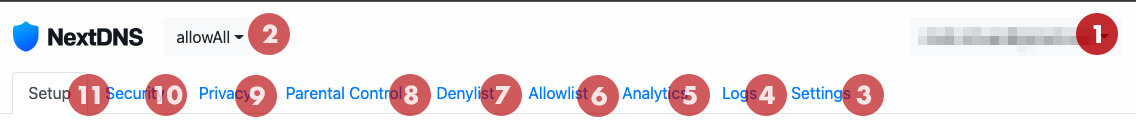
- Aș verifica secțiunile principale: Privacy, Security, Logs și Setup.
- Aș instala mai întâi pe un dispozitiv folosit zilnic.
- Dacă după una-două zile nu se strică nimic important, abia apoi aș extinde la restul dispozitivelor sau la router.
- Dacă un serviciu util nu mai merge, l-aș adăuga în lista de permisiuni, nu aș arunca toată protecția pe geam.
Grupuri și reguli separate
Una dintre funcțiile cu adevărat utile este posibilitatea de a păstra configurații separate. Poți avea un profil mai relaxat pentru adulți, unul mai strict pentru dispozitivele copiilor sau un profil de test pentru calculatorul pe care ajung mereu tot felul de unelte dubioase descărcate de prin colțuri îndoielnice ale internetului.
Configurare pe fiecare dispozitiv
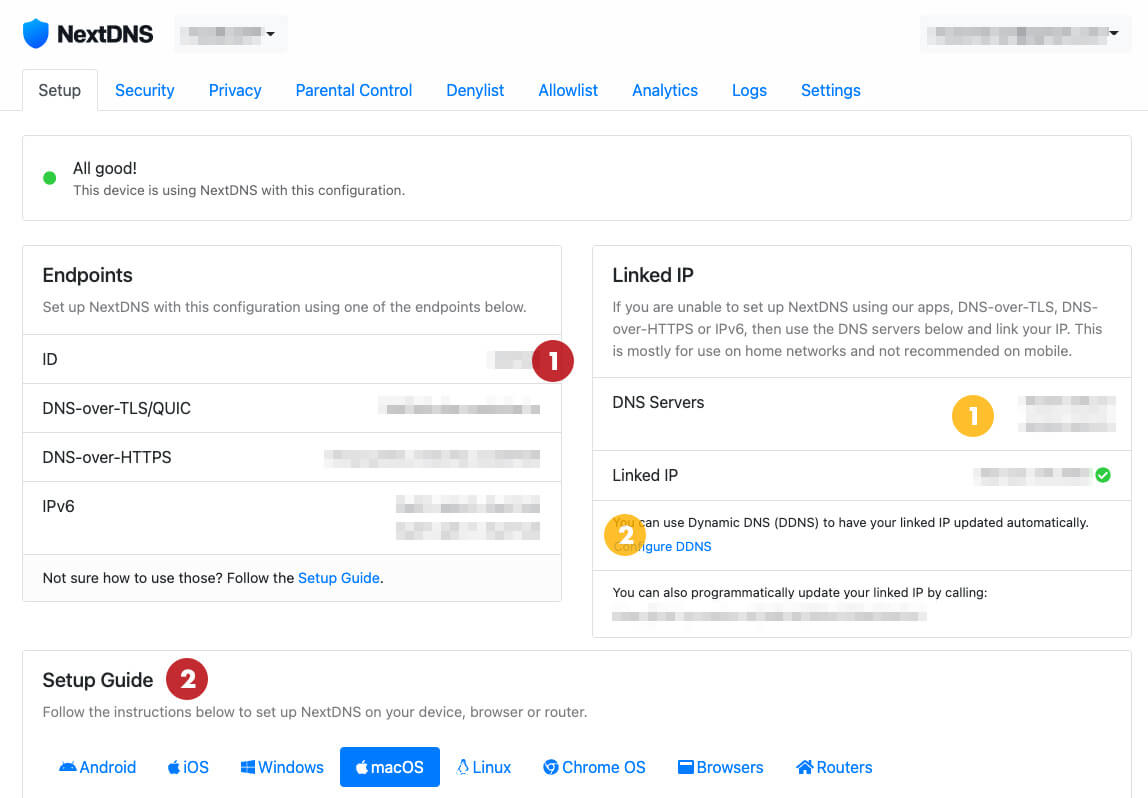
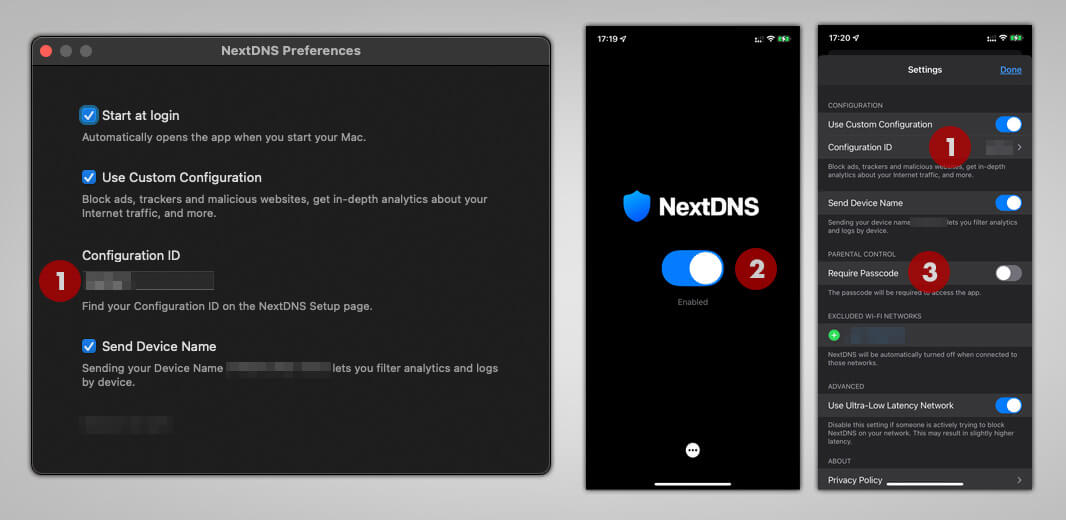
Dacă vrei să începi cu cât mai puține complicații, instalează mai întâi pe dispozitivele care contează cel mai mult: laptop, telefon, tabletă. Pagina Setup îți arată direcția, iar aplicațiile fac de regulă partea grea după ce aprobi schimbările de rețea necesare.
Protejarea întregii rețele de acasă
Dacă vrei acoperire mai largă, configurarea la nivel de router este mai puternică, pentru că nu protejează doar un telefon sau un laptop, ci traficul întregii gospodării. În practică, asta înseamnă să trimiți traficul DNS prin configurația aleasă și, unde este nevoie, să folosești DDNS pentru ca serviciul să îți poată identifica în mod fiabil conexiunea.

Dacă routerul furnizorului este blocat și nu te lasă să setezi DNS-ul în mod normal, varianta pe dispozitive individuale rămâne perfect validă. Mai puțin elegantă, dar în continuare utilă.
Ce să nu faci
- Nu activa din prima zi toate listele de blocare agresive doar pentru că sună satisfăcător.
- Nu presupune că filtrajul DNS înlocuiește actualizările, parolele bune, autentificarea în doi pași sau bunul-simț.
- Nu renunța la antivirus doar pentru că un alt strat a început să-și facă treaba mai bine.
- Nu uita să verifici jurnalele dacă un site sau o aplicație începe brusc să se comporte ciudat.
Pe scurt
Dacă nu cauți perfecțiune teoretică, ci o îmbunătățire lucidă și vizibilă în igiena digitală de zi cu zi, filtrarea la nivel DNS este unul dintre pașii cu cel mai bun raport între efort și rezultat pe care îl poți face acasă. Nu este magie. Nu este protecție absolută. Este pur și simplu practic, eficient și mult mai puțin enervant decât să instalezi zece instrumente de securitate gălăgioase care urlă toate în același timp.
Din punctul meu de vedere, este deja o alegere foarte bună.