A telefonunkról hajlamosak vagyunk azt hinni, hogy addig biztonságban van, amíg nem kattintunk gyanús linkre, nem telepítünk ismeretlen alkalmazást, és nem adjuk meg senkinek a jelszavunkat. A valóság ennél kellemetlenebb: bizonyos támadásoknál nem magát a készüléket törik fel, hanem a mobilhálózatot vezetik félre.
Ez azért különösen veszélyes, mert a telefon közben teljesen normálisan működhet. A hívások, SMS-ek és belépési kódok útvonala mégis megváltozhat anélkül, hogy erről egyértelmű figyelmeztetést kapnál. Nem pánikkeltés a cél, hanem annak megértése, hogy mire elég az SMS-alapú kétlépcsős azonosítás, és mikor érdemes biztonságosabb megoldásra váltani.
Röviden
A telefonod feltöréséhez nem mindig kell kártékony alkalmazás vagy egy rossz kattintás. Bizonyos támadások magát a mobilhálózatot használják ki, így hívások és SMS-ek téríthetők el anélkül, hogy a készülék bármi feltűnőt jelezne. Ezért az SMS-ben érkező kétlépcsős kód jobb a semminél, de ahol lehet, érdemes hitelesítő alkalmazásra, passkeyre vagy fizikai biztonsági kulcsra váltani.
Az egész egy pápának indított telefonhívással kezdődött
Steve Wozniak és Steve Jobs jóval az Apple előtt egy úgynevezett blue box nevű eszközzel kísérletezett. Ez bizonyos hangfrekvenciákkal képes volt megtéveszteni az akkori telefonhálózatot, és ingyenes távolsági hívásokat létrehozni.
A történet szerint egyszer Henry Kissingernek adták ki magukat, felhívták a Vatikánt, és már majdnem felébresztették a pápát. A tréfa ott ért véget, amikor nem bírták tovább nevetés nélkül.
Hogy ez hogyan működhetett? A régi rendszerekben a hálózat vezérléséhez szükséges jelek ugyanazon a vonalon utaztak, mint maga a beszéd. Magyarul: ugyanazon a „csövön” ment a beszélgetés és a hálózat irányítása is. Ha valaki elő tudta állítani a megfelelő hangot, a rendszer azt hihette, hogy egy kapcsolóközpont beszél hozzá, nem egy unatkozó fiatal egy garázsból.
Ez azért fontos, mert a mai mobilos történet logikája nagyon hasonló. Nem feltétlenül a készüléket kell meghekkelni. Néha elég, ha a támadó a hálózatot tudja félrevezetni.
A telefon nem csak egy telefon
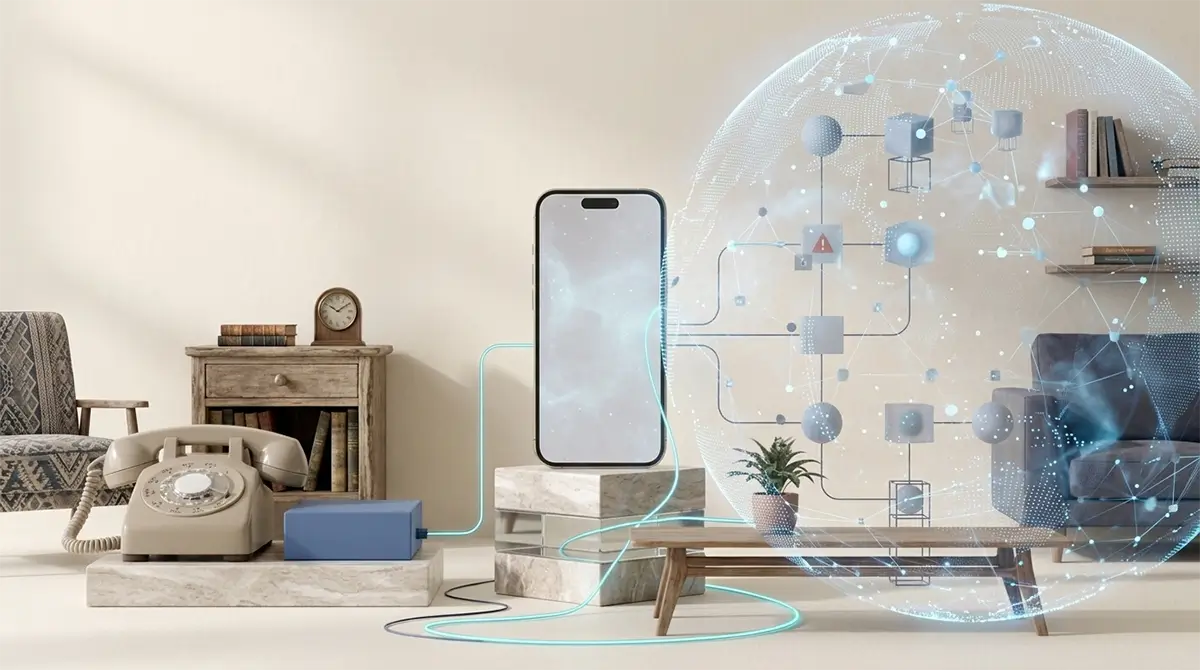
Amikor felhívsz valakit, nem egyszerűen létrejön egy közvetlen vezeték a két készülék között. A háttérben a mobilhálózatnak el kell döntenie, ki vagy, melyik szolgáltatóhoz tartozol, hol található a készüléked, roamingolsz-e, és merre kell továbbítani a hívást vagy az SMS-t.
Ezt a háttérmunkát különféle jelzésrendszerek végzik. Az egyik legismertebb az SS7, vagyis a Signaling System No. 7. Ez tulajdonképpen a szolgáltatók háttérbeszélgetése. Nem te hallod, nem te látod, de a hálózat ezen keresztül kérdez és válaszol: „Ez az előfizető tényleg hozzád tartozik?”, „Most melyik országban van?”, „Hova küldjem ezt a hívást?”, „Kihez menjen ez az SMS?”
Az SS7-et olyan korban tervezték, amikor kevés, nagy távközlési szolgáltató kommunikált egymással. A rendszer alapja a bizalom volt: ha egy szolgáltató belül volt a hálózaton, akkor a többi többnyire elhitte, hogy jogos kéréseket küld.
Ez akkor még nagyjából működött. Ma viszont több ezer szolgáltató, virtuális operátor, közvetítő és technikai partner kapcsolódik egymáshoz. A régi bizalmi modell közben nem lett fiatalabb, csak köré épült a fél világ. És mint minden ilyen örökölt rendszer esetén, itt is ott kezdődik a baj, amikor a „régen ez így teljesen rendben volt” találkozik a „ma már bárki bérelhet valamit valakitől valahol” valóságával.
Hogyan lehet egy hívást eltéríteni?
A mobilhálózatnak roaming esetén tudnia kell, hogy a telefonod idegen hálózaton van. Ehhez különböző szolgáltatók adatokat küldenek egymásnak arról, hol található az előfizető, és hová kell irányítani a kommunikációt.
Ha egy támadó megfelelő hozzáférést szerez, bizonyos hálózatoknál hamis információt küldhet. A rendszer azt hiheti, hogy a telefonod máshol van, és a hívásokat vagy üzeneteket egy másik végponthoz továbbíthatja.
Ezt úgy képzeld el, mintha valaki átírná a postán a címedet, mielőtt a leveled megérkezik. A borítékon a neved van, a feladó jól címezte meg, a rendszer mégis úgy dönt, hogy valójában másik címre kell mennie.
A készüléked közben ugyanúgy ott van nálad. Nem települt rá semmi, nem nyitottál meg semmit, és lehet, hogy még értesítést sem kapsz arról, hogy egy hívás vagy SMS nem hozzád érkezett. Ez az egészben az igazán kellemetlen rész: az áldozat sokszor nem azt látja, hogy valami furcsa történt, hanem semmit sem lát.
Elméletben például megtörténhet, hogy valaki ismeri a telefonszámodat, megszerzi az SS7-hálózathoz szükséges hozzáférést, és rövid időre eléri, hogy a rendszer a neked szánt SMS-eket az ő irányába küldje. Neked a telefonod közben ugyanúgy működhet tovább. Nem füstöl, nem villog pirosan, nem írja ki, hogy „gratulálunk, most épp lehallgatnak”. A modern technológia sok mindenre képes, de az őszinteség még nem az erőssége.
Ez a lényeg: nem feltétlenül a telefonodat támadják. Néha azt a rendszert támadják, amelyik eldönti, hogy mi érkezzen meg a telefonodra.
Hogyan tudják „lehallgatni” az SMS-eidet?
Az embereket érthetően ez érdekli a legjobban, mert az SMS-ről sokan azt feltételezik, hogy az a saját telefonjukra érkezik, tehát az biztonságban van. A valóság ennél kevésbé romantikus.
Amikor egy szolgáltatás SMS-ben küld neked egy kódot, az üzenet nem teleportálódik a készülékedre. Átmegy a szolgáltató rendszerén, az SMS-küldő infrastruktúrán, a mobilszolgáltatók közötti kapcsolatokon, majd végül a hálózat eldönti, melyik központ és melyik útvonal segítségével jusson el a te SIM-kártyádhoz.
Ha valaki ezt az útvonalkezelést képes manipulálni, az SMS előbb hozzá érkezhet meg. Nem feltétlenül örökre, néha elég néhány másodperc vagy néhány üzenet. Csakhogy a kétlépcsős azonosításnál épp ennyi is elég.
Nézzünk egy nagyon hétköznapi példát. Tegyük fel, hogy valaki már megszerezte az e-mail-fiókod jelszavát, mert egy régi weboldalon adatszivárgás történt, és te ugyanazt a jelszót használtad ott is. Belépne a fiókodba, de a rendszer küld egy SMS-kódot. Ezen a ponton normál esetben megállna a történet.
Ha viszont a támadó el tudja érni, hogy ez az egy SMS hozzá fusson be, akkor beírja a kódot, belép, és te legfeljebb annyit észlelsz, hogy valahol valami furcsa történt. Vagy még azt sem. A támadás nem feltétlenül úgy néz ki, mint a filmekben. Nincs fekete kapucni, nincs zölden villogó terminál. Inkább olyan, mint amikor valaki csendben elveszi a postaládából az egyetlen levelet, ami nagyon nem neki szólt.
Fontos azt is tisztázni, hogy az SMS-ek elfogása nem ugyanaz, mint a SIM swap. SIM-cserénél a támadó ráveszi a szolgáltatót, hogy a számodhoz egy új SIM-kártyát aktiváljon. SS7-jellegű eltérítésnél nem feltétlenül történik ilyen. Ott inkább a hálózat útvonalkezelését vagy helyinformációit vezetik félre.
Vagyis az SMS-es 2FA nem haszontalan. Sokkal jobb, mint a semmi. Csak nem ez a legjobb megoldás, ha van választásod.
Miért veszélyes az SMS-alapú kétlépcsős azonosítás?
A kétlépcsős azonosítás jó ötlet. A jelszó mellett kér még valamit: például egy egyszer használatos kódot. Ezzel azt mondja: „oké, lehet, hogy tudod a jelszót, de bizonyítsd be azt is, hogy nálad van a második azonosítási tényező.”
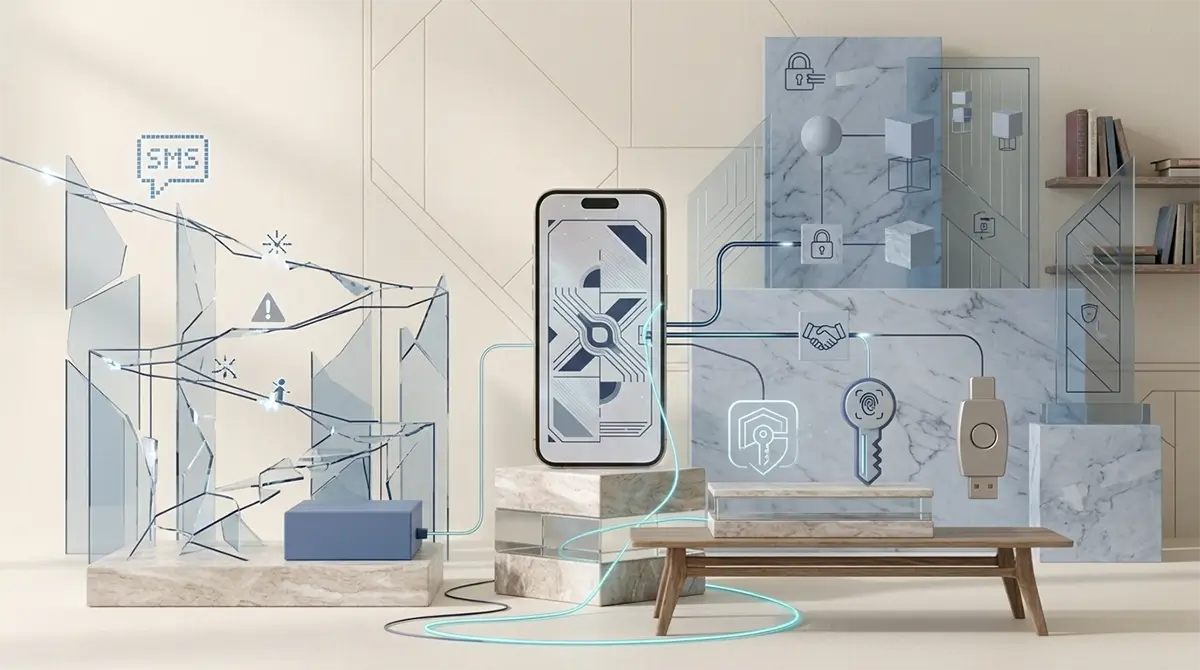
A gond nem magával a kétlépcsős azonosítással van, hanem azzal, ha a második lépés egy SMS. Az SMS a mobilhálózaton keresztül érkezik, tehát ugyanannak az infrastruktúrának a hibáit örökli.
Egy támadónak általában továbbra is szüksége van a jelszavadra. Azt megszerezheti adathalászattal, korábbi adatszivárgásból vagy azért, mert ugyanazt a jelszót több helyen is használtad. Ha ezután az SMS-kódot is el tudja téríteni, a fiókod utolsó védelmi vonala is eltűnik.
Ezért az SMS-es 2FA sokszor átmeneti megoldásként jó. Ha nincs más lehetőség, kapcsold be nyugodtan. De ahol van hitelesítő alkalmazás, passkey vagy fizikai biztonsági kulcs, ott érdemesebb azokat választani.
Melyik 2FA-megoldás a jobb?
Hitelesítő alkalmazás
Az olyan alkalmazások, mint a Google Authenticator, Microsoft Authenticator, 2FAS vagy az Aegis, helyben generálják a kódot. A kód nem SMS-ben utazik végig a mobilhálózaton, ezért SS7-támadással nem lehet egyszerűen eltéríteni.
Passkey
A passkey nem küld neked hatjegyű kódot. A készüléked egy titkos kriptográfiai kulccsal igazolja, hogy valóban te próbálsz belépni. Felhasználói szempontból általában egyszerűbb, technikailag pedig jóval nehezebb ellopni vagy adathalászattal megszerezni.
Fizikai biztonsági kulcs
Egy USB-s vagy NFC-s biztonsági kulcs a legerősebb, hétköznapi felhasználó számára is elérhető megoldások egyike. A belépéshez fizikailag is szükség van az eszközre.
Nem kell mindenkinek holnaptól hardverkulccsal járnia a pékségbe. De az e-mail-fiók, a jelszókezelő, a banki szolgáltatások és a fontos üzleti fiókok esetén érdemes erősebb megoldást választani.
Lehallgathatók a normál telefonhívások?
A hagyományos mobilhívás a szolgáltatók telefonos infrastruktúráján keresztül megy. Ha maga az útvonal manipulálható, a hívás eltéríthető vagy közbeékelődhet valaki.
Az internetes, végpontok között titkosított hívások másképp működnek. A Signal vagy a WhatsApp például úgy titkosítja a beszélgetés tartalmát, hogy azt elvileg csak a két résztvevő készüléke tudja elolvasni.
Ez nem jelent teljes láthatatlanságot, és nem old meg minden létező biztonsági problémát. De érzékeny beszélgetéshez jobb választás, mint a hagyományos mobilhívás.
Mit tehetsz a gyakorlatban?
Használj minden szolgáltatáshoz külön jelszót. Egy jelszókezelő ebben sokkal megbízhatóbb, mint az emberi memória, amely valamiért a húsz évvel ezelőtti reklámdalt megőrzi, de az új jelszót három perc alatt elveszíti.
Kapcsold be a kétlépcsős azonosítást. Ha csak SMS érhető el, az is jobb, mint a semmi.
Ahol lehet, válts hitelesítő alkalmazásra, passkeyre vagy biztonsági kulcsra.
Fontos beszélgetésekhez használj végpontok között titkosított alkalmazást.
Védd a mobilszolgáltatói fiókodat is. Állíts be ügyfélazonosító PIN-kódot vagy külön jelszót, ha a szolgáltató ezt lehetővé teszi.
Kell ettől félni?
Nem kell pánikba esni. Egy valódi mobilhálózati támadáshoz speciális hozzáférés, tudás és pénz kell. Az átlagos felhasználót továbbra is sokkal valószínűbb, hogy egy hamis csomagküldős SMS-sel, gyenge jelszóval vagy adathalász oldallal próbálják becsapni.
De az SS7 jó példája annak, hogy a digitális biztonság nem csak arról szól, milyen telefon van a kezedben. A háttérben régi rendszerek, új szolgáltatások és több évtizednyi technológiai toldozás-foldozás dolgozik együtt.
Az eredmény többnyire működik. A „működik” azonban nem mindig ugyanazt jelenti, mint a „biztonságos”.
Röviden, mit érdemes most megtenni?
Kapcsold be a kétlépcsős azonosítást.
SMS helyett válassz hitelesítő alkalmazást vagy passkeyt, ahol lehet.
Használj egyedi jelszavakat és jelszókezelőt.
Érzékeny beszélgetéshez használj végpontok között titkosított hívást.
Nem leszel ettől feltörhetetlen. Olyan funkció sajnos még nincs a beállítások között. De a leggyakoribb és legreálisabb támadási lehetőségek jelentős részét lezárod.