- Internetes biztonság
- Adatvédelem
- Otthoni hálózat
Az otthoni internethasználat ma már nem abból áll, hogy megnyitsz pár oldalt, aztán kész. Reklámhálózatok, követőszkriptek, félrevezető letöltések és rosszindulatú domainek működnek a háttérben akkor is, amikor te csak hírt olvasol vagy megnézed az időjárást.
Nem pánikkeltés a cél, és nem is az, hogy mindenkit rendszergazdává képezzünk. Inkább az, hogy legyen egy használható védelmi réteg, ami még azelőtt kiszűr egy csomó kéretlen forgalmat, mielőtt az egyáltalán elérné a készülékeidet.
Röviden
A DNS-szintű szűrés, például a NextDNS használatával, már azelőtt meg tud állítani sok reklámos, követős, adathalász vagy rosszindulatú kérést, hogy azok érdemben elérnék az eszközeidet. Nem helyettesíti a vírusirtót, a frissítéseket, az erős jelszavakat vagy a kétlépcsős azonosítást, de praktikus plusz védelmi réteget ad az egész otthoni használathoz. Érdemes alapbeállításokkal, egyetlen eszközön kezdeni, majd a naplók és az engedélyezési lista segítségével fokozatosan bővíteni a védelmet.
Mi a valódi probléma?
Sokan csak akkor kezdenek el az online védelemmel foglalkozni, amikor már ott a baj a gépen. Addigra viszont rendszerint elkéstünk. A mai kéretlen forgalom nagy része nem látványos, nem úgy érkezik, hogy felugrik egy koponyás ablak és közli, hogy baj van. Reklámhálózatok, követőszkriptek, gyanús szkriptek, telemetria, adathalász oldalak, kamu frissítések és mindenféle harmadik félhez tartozó domainek dolgoznak a háttérben úgy, hogy te nem is kerested őket.
Ez nem azt jelenti, hogy valaki személyesen a te böngészési előzményeidet lesi egy sötét szobában. A valóság általában prózaibb: ipari mennyiségű adatgyűjtés, automatizált profilozás, reklámkövetés és alkalmi visszaélés. Kevésbé filmszerű, de attól még bőven elég idegesítő.
Miért kevés önmagában a vírusirtó?
- Gyakran már csak akkor reagál, amikor a kapcsolat vagy a letöltés megtörtént.
- Eszközönként véd, nem a teljes otthoni forgalmat kezeli egyszerre.
- A saját készüléked erőforrásait terheli, miközben sok szemetet korábban is ki lehetne szűrni.
- Nem helyettesíti a jó böngészési szokásokat, de a követők és kéretlen külső kérések problémáját sem oldja meg egyedül.
Nem a vírusirtó ellen beszélek. Maradjon. Csak ne ez legyen az egyetlen védelmi réteg.
A rövid, emberi nyelvű magyarázat: mi az a DNS?
Amikor beírsz egy webcímet a böngészőbe, az eszközödnek először meg kell tudnia, hogy az a weboldal hol található az interneten. Ezt a feloldást végzi a DNS. Magyarul: ez az a telefonkönyv, ami az emberi nyelven olvasható neveket gépileg használható hálózati címekké fordítja.
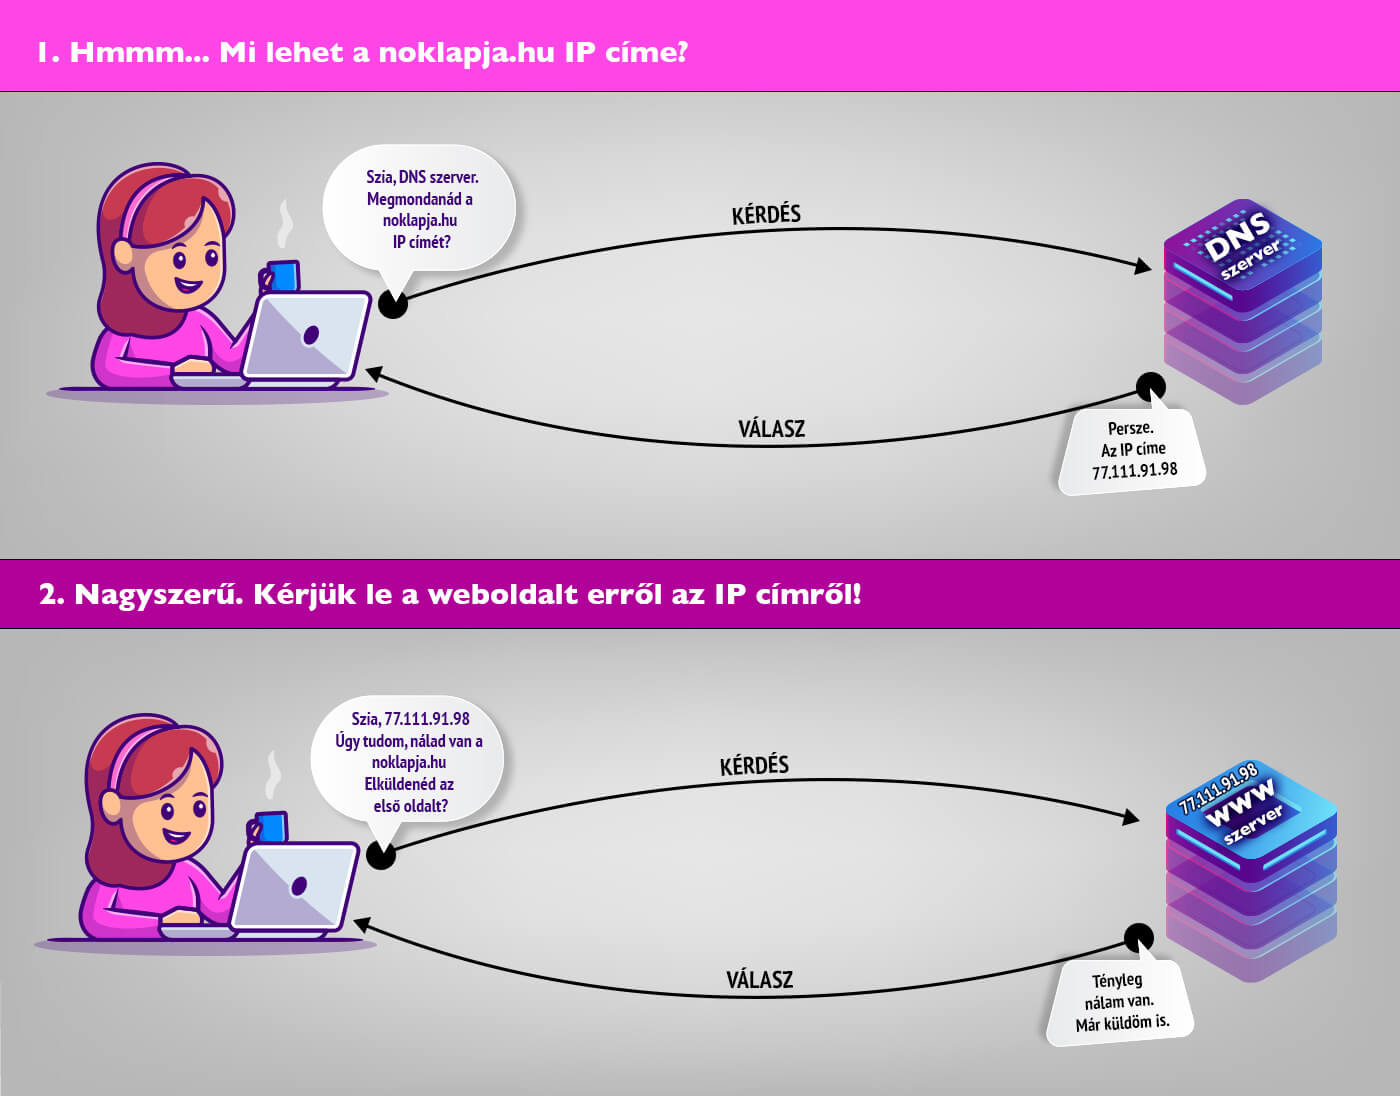
Ha a feloldás sikerül, a böngésző megy tovább és betölti a kért tartalmat. Ha a lekérdezést biztonságosan blokkoljuk vagy átirányítjuk, a kéretlen kérés már az elején falnak megy.
Mi történik, ha a rossz kérés már az elején falnak megy?
Itt válik érdekessé a DNS-szintű szűrés. Ahelyett, hogy minden eszközön utólag próbálnánk feltakarítani a koszt, a probléma egy részét már a névfeloldás pillanatában meg lehet állítani. Sok reklámos, követős, adathalász, telemetriás vagy rosszindulatú domain egyszerűen el sem jut odáig, hogy érdemi kapcsolatot létesítsen a böngésződdel, a telefonoddal vagy az okostévéddel.
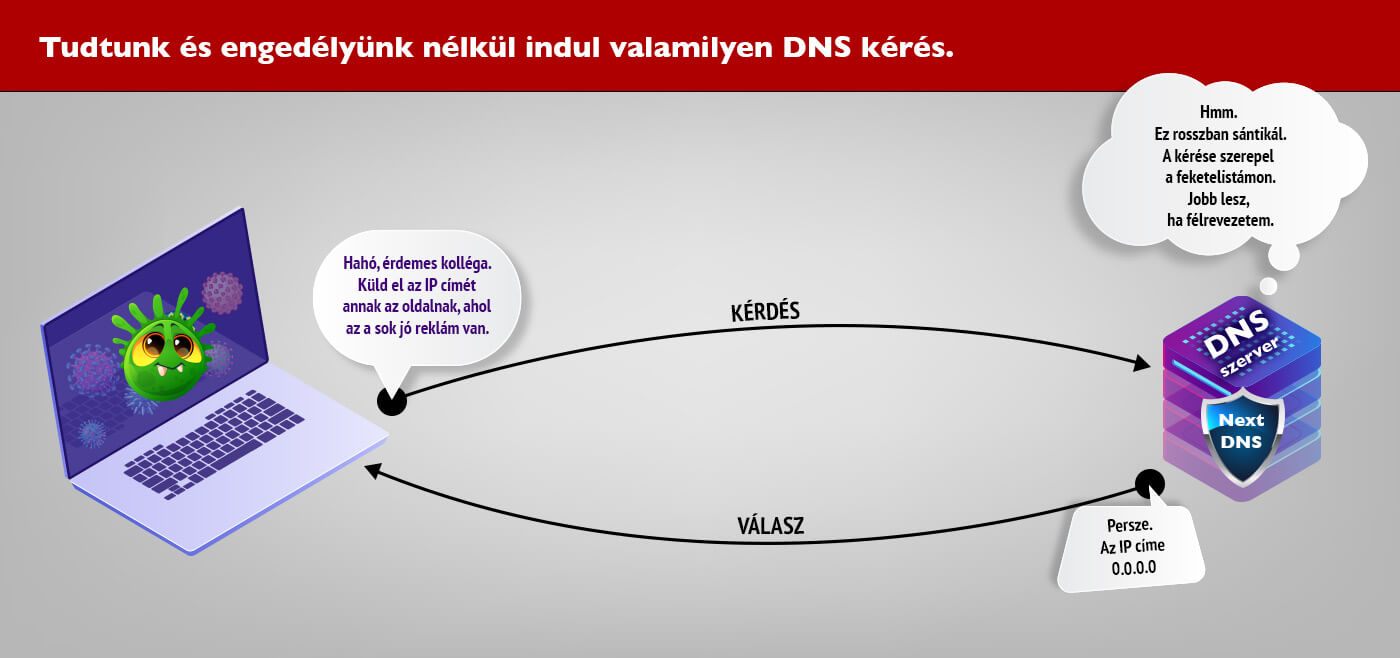
Ez nem tesz sebezhetetlenné. Viszont érezhetően tisztábbá és nyugodtabbá tudja tenni a hétköznapi böngészést.
Miért pont a NextDNS a gyakorlati példa?
Azért, mert kevés olyan szolgáltatás van ezen a területen, amely az átlagos felhasználók számára is kényelmesen használható. Működik külön eszközökön, teljes otthoni hálózaton vagy a kettő kombinációjában. Van napló, van statisztika, van engedélyezési lista, tehát ha valami fontos szolgáltatás megsértődik, nem kell az egész védelmet kikapcsolni miatta.
Nem szponzorált cikket olvasol. Egyszerűen ez az egyik legkézenfekvőbb példa arra, hogyan lehet egy józan, otthon is kezelhető védelmi réteget felhúzni.
Fontos: a felületek idővel változnak. Az alábbi képek a logikát és a munkamenetet mutatják, nem valamiféle örök, megfellebbezhetetlen pixeltérképet.
Hogyan állnék neki fölösleges ceremónia nélkül?
- Regisztrálnék, és az alapértelmezett védelmi profillal kezdenék, nem azzal, hogy első nap mindent bekapcsolok.
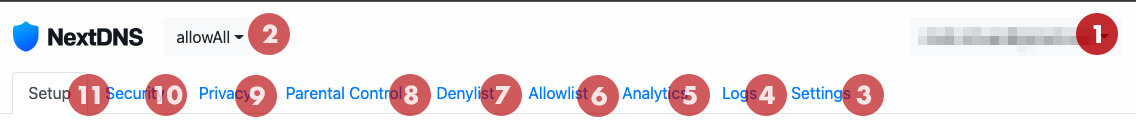
- Átnézném a fő részeket: privacy, security, logs és setup.
- Először csak egy olyan eszközre tenném fel, amit naponta használok.
- Ha egy-két nap után nem törik semmi fontos, utána mennék tovább a többi eszközre vagy a routerre.
- Ha valami hasznos szolgáltatás megakad, engedélyezési listára tenném, nem az egész védelmet dobnám ki az ablakon.
Csoportok és külön szabályok
Az egyik tényleg hasznos funkció, hogy külön konfigurációkat tarthatsz fenn. Lehet egy lazább profil a felnőtteknek, egy szigorúbb a gyerekek készülékeire, vagy egy tesztprofil arra a gépre, amelyen valamiért mindig gyanús sarkokból letöltött programok próbálnak szerencsét.
Beállítás eszközönként
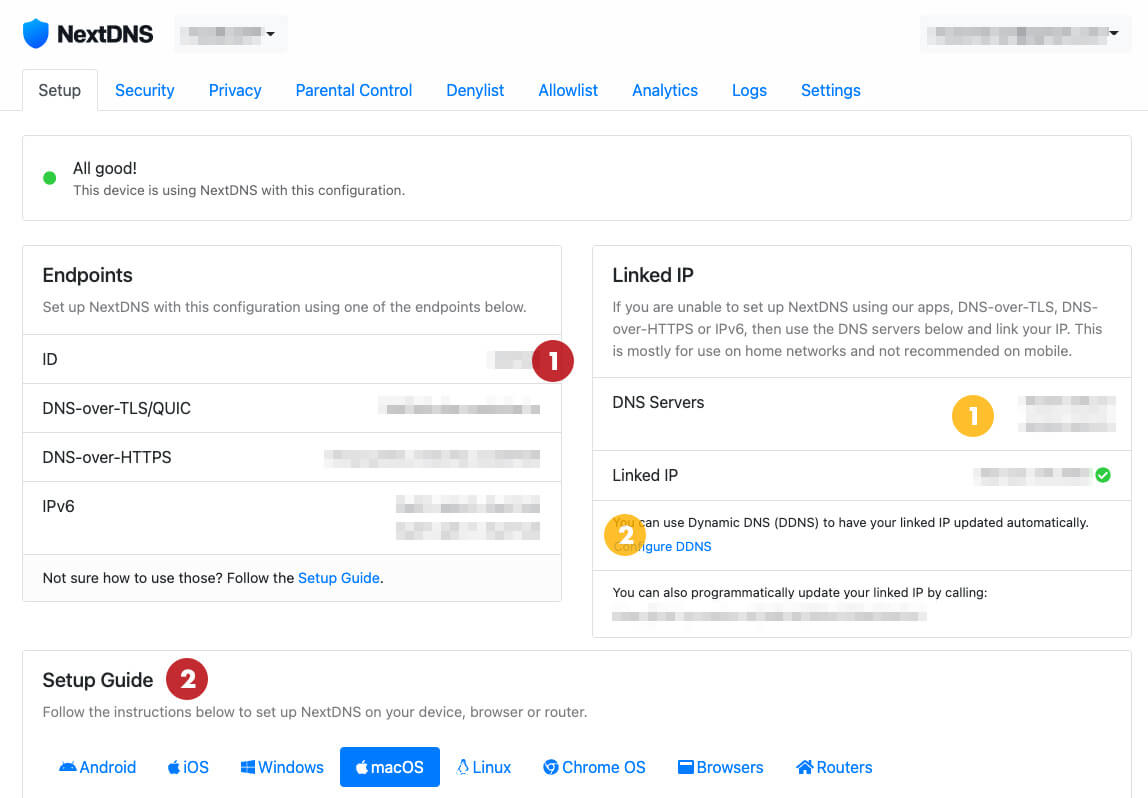
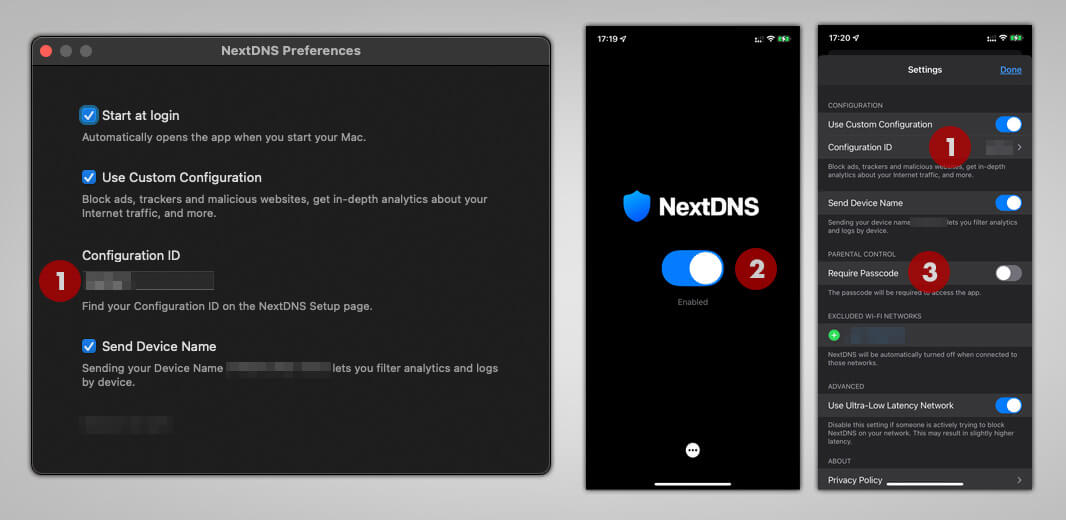
Ha a legegyszerűbben akarsz elindulni, akkor először azokra az eszközökre tedd fel, amelyek tényleg számítanak: laptop, telefon, tablet. A setup oldal megadja az irányt, az alkalmazások pedig rendszerint elvégzik a nehezét, ha jóváhagyod a szükséges hálózati módosítást.
A teljes otthoni hálózat védelme
Ha szélesebb lefedettséget akarsz, a routeres megoldás erősebb, mert nem egyetlen telefont vagy laptopot véd, hanem a teljes háztartás forgalmát. Ez gyakorlatban azt jelenti, hogy a DNS-forgalmat a választott konfiguráció felé irányítod, és ahol kell, DDNS-sel megoldod, hogy a szolgáltatás megbízhatóan azonosítsa a kapcsolatodat.

Ha a szolgáltatói router makacs és nem enged normálisan DNS-t állítani, az eszközönkénti út attól még teljesen vállalható. Kevésbé elegáns, de továbbra is hasznos.
Mit ne csinálj?
- Ne kapcsold be első nap az összes agresszív blokkolólistát csak azért, mert jól esik erősnek érezni magad.
- Ne gondold, hogy a DNS-szűrés kiváltja a frissítéseket, a jó jelszavakat, a kétlépcsős azonosítást vagy a józan észt.
- Ne dobd ki a vírusirtót csak azért, mert végre egy másik réteg is dolgozik helyetted.
- Ne felejts el ránézni a naplóra, ha egy oldal vagy alkalmazás hirtelen furcsán kezd viselkedni.
Röviden
Ha nem elméleti tökéletesség kell, hanem egy józan, mindennapokban is érezhető javulás, akkor a DNS-szintű szűrés az egyik leghasznosabb, kis ráfordítású lépés, amit otthon meg lehet tenni. Nem csodafegyver. Nem abszolút védelem. Egyszerűen csak praktikus, hatékony, és sokkal kevésbé idegesítő, mint tíz külön hangoskodó biztonsági eszközt kerülgetni.
Szerintem ennyi már önmagában elég jó alku.